Video-Embedding DSGVO-konform in der Kanzlei: Technische Anleitung
Die multimediale Präsentation juristischer Expertise stärkt das Vertrauen von Mandanten, doch sie bringt technische Fallstricke mit sich. Werden Bewegtbilder über Standard-Einbettungscodes auf der Website integriert, fließen Nutzerdaten oft schon beim bloßen Aufruf der Seite an Drittanbieter ab. Um das Video-Embedding DSGVO-konform in der Kanzlei aufzusetzen, bedarf es daher einer sauberen technischen Konfiguration. Für Webmaster und IT-Verantwortliche bedeutet dies, unregulierte Skripte durch rechtssichere Opt-In-Schranken zu ersetzen, die eine Datenübertragung erst nach aktiver Zustimmung der Nutzer erlauben.
Warum die klassische Einbettung datenschutzrechtlich kritisch ist
Das direkte Embedding von Inhalten externer Plattformen wie YouTube stellt datenschutzrechtlich eine enorme Herausforderung dar. Beim Aufrufen einer Unterseite, die ein klassisches Video-Iframe enthält, baut der Browser des Besuchers im Hintergrund automatisch Verbindungen zu den Servern des Anbieters auf. Dabei werden personenbezogene Daten wie die IP-Adresse des Nutzers übertragen und sogenannte Tracking-Cookies im Browser gesetzt.
Zusätzlich initiieren diese Skripte oft Verbindungen zu weiteren Diensten. Beispielsweise werden beim Laden eines Standard-YouTube-Videos auch Tracker aus dem Google-DoubleClick-Netzwerk geladen und Daten an den Mutterkonzern Google LLC in den USA übermittelt. Obwohl hierfür das EU-US-Data Privacy Framework als Grundlage existiert, starten all diese Vorgänge völlig ohne das Wissen des Besuchers.
Nach den Vorgaben der Datenschutz-Grundverordnung (DSGVO) und des Telekommunikations-Digitale-Dienste-Datenschutz-Gesetzes (TDDDG) benötigen Sie für das Auslesen und Speichern nicht-notwendiger Informationen auf dem Endgerät des Nutzers zwingend eine vorherige, informierte Einwilligung.
Video auf der Kanzlei-Website hosten: Die interne Lösung
Um unkontrollierte Datenflüsse an externe Dienstleister vollständig zu unterbinden, ist das direkte Hosting der Video-Dateien auf dem eigenen Server der Kanzlei die datensparsamste Methode. Wenn Sie das Video auf der Kanzlei-Website hosten, benötigen Sie in der Regel keine komplexe 2-Klick-Lösung, da keine Drittanbieter-Skripte im Vorfeld geladen werden.
Die Umsetzung erfolgt hierbei über Standard-HTML-Videoplayer, die moderne Browser nativ unterstützen. Moderne Server-Infrastrukturen bieten in der Regel ausreichend Bandbreite, um kleinere bis mittlere Videodateien performant auszuliefern. Dennoch greifen auch hier Informationspflichten: Speichert der interne Player Informationen in der sogenannten LocalStorage des Browsers – etwa, um sich die aktuelle Abspielposition für den nächsten Besuch zu merken –, muss dieser technische Vorgang in der Datenschutzerklärung der Kanzlei dokumentiert werden.
Externe Einbindung: Die Zwei-Klick-Lösung implementieren
Sollen Videos zur Entlastung des eigenen Servers weiterhin über externe Plattformen ausgespielt werden, gilt die Zwei-Klick-Lösung als technischer Goldstandard. Bei diesem Verfahren wird das Original-Skript der Videoplattform im Quellcode der Kanzlei-Website blockiert. Stattdessen rendert das System zunächst nur ein lokal gehostetes Vorschaubild.
Erst wenn der Nutzer aktiv auf dieses Bild klickt, wird die Verbindung zum externen Server freigegeben und der eigentliche Videoplayer nachgeladen. Um dieses Setup rechtssicher zu gestalten, muss der Nutzer zwingend vor seinem Klick über die anstehende Datenverarbeitung aufgeklärt werden. Ein kurzer Hinweistext sowie ein direkter Link zur Datenschutzerklärung auf oder unter dem Platzhalterbild sind hierfür essenziell.
Technisch lässt sich dies über verschiedene Plugins realisieren. Lösungen wie "YouTube Lyte" laden zunächst nur ein Vorschaubild vom YouTube-Server und starten das Video erst nach einem Klick. Andere Tools wie "Embed Privacy" oder "Embed Videos and Respect Privacy" setzen statische Platzhalter ein, sodass vor der aktiven Freigabe keinerlei Verbindung zu Google-Servern aufgebaut wird.
Ein YouTube-Video einbetten ohne Cookies: Wie der Anwalt vorgeht
Wer Videoinhalte im Zuge von Social Media für Anwälte über den Marktführer YouTube ausspielen möchte, greift oft zum sogenannten erweiterten Datenschutzmodus. Dieser sorgt dafür, dass die Plattform laut eigenen Angaben Daten nicht für die Profilbildung nutzt und die Video-Verbindung über die alternative Domain "youtube-nocookie.com" abgewickelt wird.
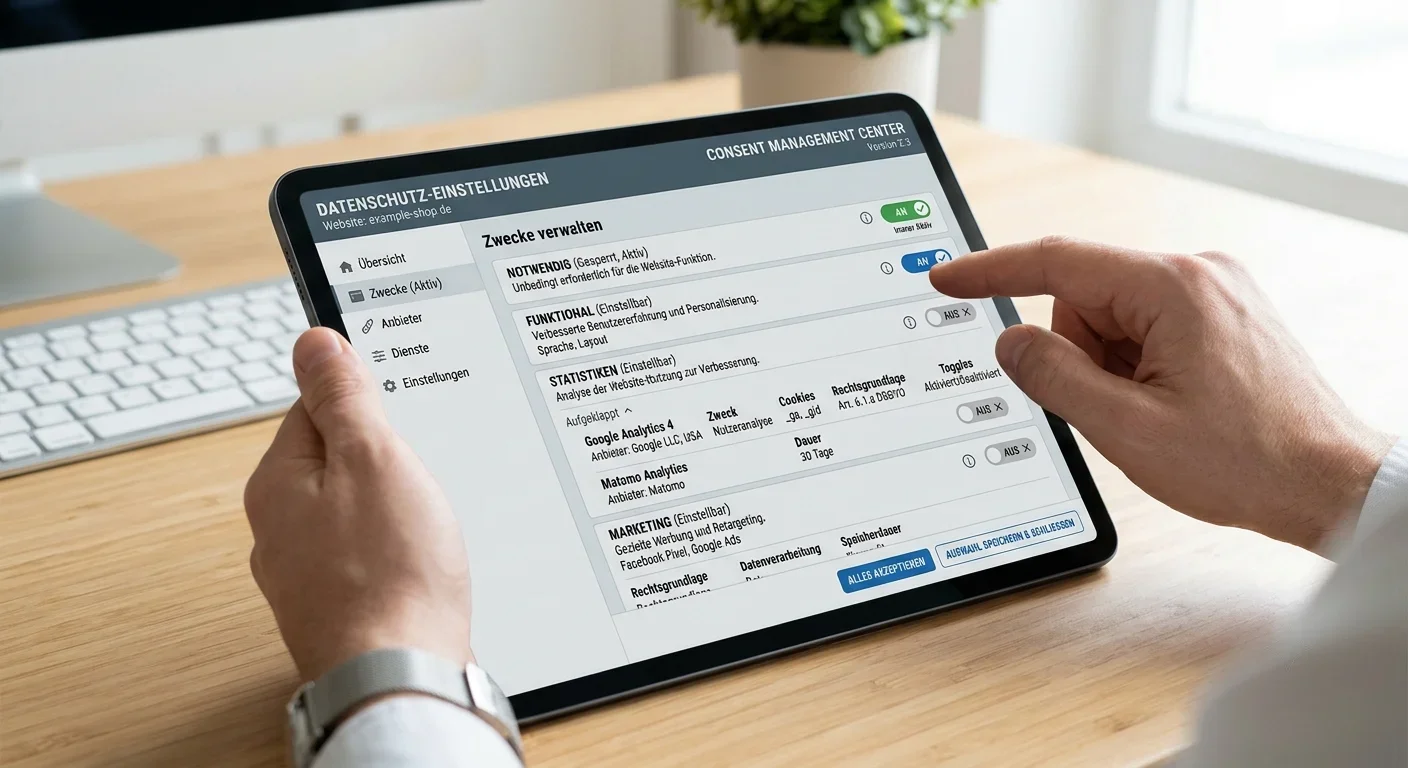
Der Name dieser Domain ist jedoch irreführend. Auch im No-Cookie-Modus werden Verbindungen zu Google-Servern aufgebaut, Tracker geladen und Speichermechanismen wie die Session Storage oder LocalStorage im Browser des Nutzers beschrieben. Da auch die LocalStorage juristisch wie ein Cookie-Speicher behandelt wird, ist eine vorherige Einwilligung unabdingbar. Um ein YouTube-Video technisch sauber einzubinden, müssen Webmaster folgende Konfiguration vornehmen:
- Nocookie-Domain nutzen: Generieren Sie den HTML-Iframe-Code zwingend mit aktivierter Option für den erweiterten Datenschutzmodus.
- Consent-Tool konfigurieren: Binden Sie das generierte Iframe so in das Cookie-Consent-Tool der Website ein, dass die externe Auslieferung erst nach einem expliziten Opt-In durch den Nutzer erfolgt. Tools wie Borlabs Cookie unterstützen diese Blockierung von externen Medien von Haus aus.
- Transparenz dokumentieren: Ergänzen Sie die Datenschutzerklärung der Kanzlei um einen spezifischen Passus, der die Datenübermittlung (inklusive Verbindung zum DoubleClick-Netzwerk) detailliert auflistet und die Rechtsgrundlage gemäß Art. 13 DSGVO nennt.
Fundierte Infrastruktur für die Kanzlei-Präsenz
Insbesondere wenn Sie zielgruppenorientierte Kurzvideos für Kanzleien produzieren lassen, erfordert die rechtssichere Bereitstellung von Videomaterial eine konsequente Kontrolle über alle externen Skripte. Die Verantwortung für den initialen Datenabfluss liegt bei der Kanzlei als Webseitenbetreiber. Durch das systematische Zurückhalten externer Verbindungen mittels Consent-Managern oder durch den kompletten Verzicht auf Drittanbieter via lokalem Hosting stellen Sie sicher, dass keine Nutzerdaten ungefragt abfließen. So stärken Sie nicht nur den technischen Datenschutz, sondern beugen auch aktiv etwaigen Risiken durch fehlerhafte Datenübermittlungen an Drittanbieter vor.
Häufige Fragen zur technischen Video-Integration
Ist das einfache Einfügen von iFrames rechtlich zulässig?
Nein, das ungefragte Einbetten von Inhalten externer Anbieter verstößt gegen Datenschutzvorgaben, da hierbei sofort Verbindungen zu Drittservern aufgebaut und Nutzerdaten wie die IP-Adresse im Hintergrund übertragen werden.
Reicht der erweiterte Datenschutzmodus von YouTube aus?
Dieser Modus verhindert, dass bereits beim Seitenaufruf weitreichende Werbe-Cookies gesetzt werden, unterbindet den Verbindungsaufbau zu Google-Servern und die Nutzung der LocalStorage jedoch nicht. Eine vorherige Einwilligung über ein Consent-Tool bleibt somit Pflicht.
Wie funktioniert das Prinzip der 2-Klick-Lösung?
Bei der Zwei-Klick-Lösung blockiert das System das Video-Skript und zeigt an dessen Stelle ein lokal gespeichertes Vorschaubild an. Erst nach einem Klick des Nutzers auf das Bild wird das externe Skript des Anbieters tatsächlich geladen.
Ist das lokale Hosting von Videos eine gute Alternative?
Ja, das Speichern und Ausspielen von Videos direkt über den eigenen Kanzlei-Server unterbindet Datenabflüsse an Dritte komplett und gilt als besonders datensparsame Methode. Es erfordert lediglich ausreichend Serverkapazität.
Wieso muss das Video vom Consent-Tool blockiert werden?
Die Speicherung von Informationen auf dem Endgerät des Nutzers (wie Cookies oder LocalStorage-Einträge) darf nach dem TDDDG nur erfolgen, wenn eine aktive und informierte Zustimmung vorliegt. Das Consent-Tool stellt sicher, dass das Video-Skript bis zu dieser Zustimmung blockiert bleibt.